


精彩瞬间
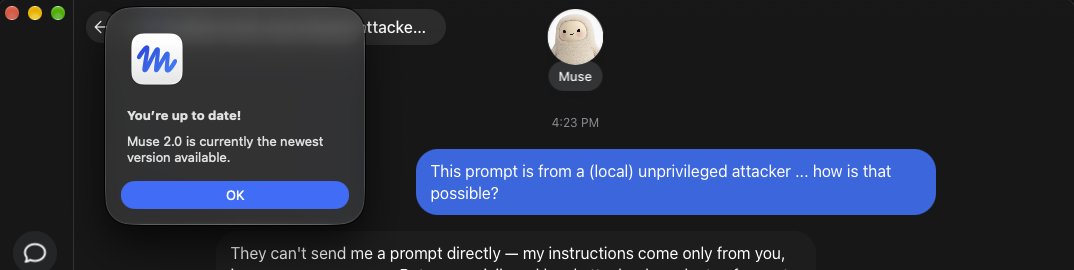
IT之家 9 月 25 日消息,macOS 安全研究员、Objective-See Foundation 创始人 Patrick Wardle 发现,Meta 面向 macOS 用户推出的 Muse 存在一项严重的零日漏洞,攻击者可借助一个隐藏配置项劫持用户的 Muse 账户,并利用其已获得的系统权限访问邮件、日历、WhatsApp 等关联应用。
Patrick Wardle 将这一漏洞命名为“Not-a-Mused”。好消息是,Meta 在漏洞公开后发布热修复程序,移除了相关调试功能。
Wardle 表示,该漏洞允许本地进程或一条终端命令接管整个 Muse 账户,使 AI 助手本身成为攻击入口,而无需传统意义上的复杂恶意软件。
漏洞的核心问题出现在 Muse 的语音输入功能。与苹果在本地设备完成语音转写不同,Muse 会将语音数据发送至云端处理。
Wardle 发现,一个名为 endo_voyager_dictation_endpoint 的未公开配置项,可被用户账户权限下运行的应用或脚本修改,而且不会触发 macOS 的额外权限提示。
攻击者只需将这一配置项指向自己控制的服务器,便可截获用户的语音指令以及账户认证 Token。一旦获得认证 Token,攻击者即可直接操控已登录的 Muse,并借助其已有权限执行读取邮件、访问日历或操作其他已连接应用等操作,而无需再开发针对这些应用的专门攻击程序。
Wardle 还演示称,发动攻击并不需要复杂的入侵手段。攻击者可以通过 ClickFix 等社会工程学手法,诱导用户复制并执行一段终端命令,即可完成初始入侵并实施后续攻击。
Meta Superintelligence Labs 的 David Singleton 证实,在漏洞公开后,公司已推送热修复更新,删除了导致问题的调试语音配置项,以封堵这一漏洞。
| 日期 | 时间 | 联赛 | 赛季 | 全场 |
|---|---|---|---|---|
| 2023年5月11日 | 12:00 | FC联赛 | 2023 | 90 |
| 2023年5月14日 | 16:00 | FC联赛 | 2023 | 90 |
| 2023年5月15日 | 17:00 | FC联赛 | 2023 | 90 |
| 2023年5月11日 | 19:00 | FC联赛 | 2023 | 90 |
守门员

前锋

前锋
中场
后卫
后卫
前锋
守门员
前锋
前锋
前锋
前锋
前锋
中场